 Anmelden


(Bild: Richard Seidl)
Blinde Flecken in der Softwareentwicklung durch homogene Teams: Dagegen hilft Interdisziplinarität, wie Prof. Claudia Nass Bauer im Gespräch erläutert.
Wer gestaltet eigentlich die Software, die unseren Alltag durchdringt, und wessen Werte fließen dabei ein? Richard Seidl und Prof. Claudia Nass Bauer sprechen darüber, warum homogene Teams blinde Flecken produzieren, die keine böse Absicht sind, sondern einfach das natürliche Ergebnis, wenn immer dieselben Perspektiven am Tisch sitzen. Diversität in der Softwareentwicklung bedeutet, dass Teams Menschen aus unterschiedlichen Disziplinen, etwa Design, Psychologie oder Soziologie, einbeziehen – nicht nur Informatiker. Denn interdisziplinäre Teams treffen bessere Entscheidungen, weil sie blinde Flecken einzelner Perspektiven ausgleichen.
Im Gespräch geht es um unbewusste Denkmuster, um Kommunikationssysteme, die in männerdominierten Gruppen entstehen, und darum, wie agile Methoden mit kleinen Teams diesen Mustern entgegenwirken können. Claudia Nass Bauer stellt außerdem ein Forschungsprojekt vor, das Studentinnen aus Design, Psychologie und Sozialwissenschaften gezielt an Softwareentwicklung heranführt, weil viele von ihnen schlicht nicht wissen, dass sie dort einen echten Beitrag leisten könnten.
„Wenn nur eine Perspektive abgebildet ist, dann wird diese Perspektive ausgedrückt. Das sind die Produkte, die wir bauen.“ – Claudia Nass Bauer
Claudia Nass Bauer [2] ist Professorin für Design-Strategie an der Hochschule Mainz. Seit Beginn ihrer beruflichen Laufbahn arbeitet sie in interdisziplinären Teams an digitalen Lösungen und setzt sich engagiert dafür ein, Design und Software-Engineering in Forschung und Lehre zu verknüpfen. Ihr Schwerpunkt liegt auf der strategischen Entwicklung und Umsetzung innovativer Lösungen sowie auf Design- und Innovationsprozessen. Aktuell leitet sie an der Hochschule Mainz das Forschungsprojekt WiSE [3] (Activating Women in Software Engineering). Bereits seit 2006 ist sie zudem am Fraunhofer IESE tätig. Dort konzentriert sie sich auf die Entwicklung, Erprobung und Anwendung nutzerzentrierter UX-Methoden, insbesondere im Rahmen von Forschungs- und Beratungsprojekten für eine Vielzahl von Industriekunden aus unterschiedlichsten Domänen.
Dieses Format fokussiert sich auf Softwarequalität: Ob Testautomatisierung, Qualität in agilen Projekten, Testdaten oder Testteams – Richard Seidl und seine Gäste betrachten die Dinge, welche die Qualität in der Softwareentwicklung steigern.
Die aktuelle Episode ist auch auf Richard Seidls Blog verfügbar [4].
URL dieses Artikels:
https://www.heise.de/-11379718
Links in diesem Artikel:
Copyright © 2026 Heise Medien

Volkswirtschaftlich sei es sinnvoller, vorhandene Glasfasernetze auszulasten, als ein überholtes Kupfernetz weiter zu betreiben. Das hat VATM-Geschäftsführer Frederic Ufer am 28. Juli 2026 erklärt. In Wirtschaftszweigen wie Solarenergie, bei Wärmepumpen und E-Mobilität, rege der Staat die Nachfrage durch staatliche Förderprogramme an. Dies müsse "beim Glasfaserausbau ebenfalls neu überprüft werden". Tatsächlich hatten die Wirtschaftsförderung der Stadt Bonn und Westconnect bereits im März 2023 eine Absichtsklärung und eine Ausbauvereinbarung über eigenwirtschaftlichen Glasfaserausbau abgeschlossen.
Anfang dieser Woche sicherte sich Westconnect weitere 1,2 Milliarden Euro Kapital für den Glasfaserausbau. "Das zeigt: Die Finanzmärkte vertrauen auf den deutschen Glasfaserausbau", meinte Ufer. Damit dieses Vertrauen erhalten bleibe, brauche es verlässliche politische und regulatorische Rahmenbedingungen sowie eine deutlich höhere Take-up-Rate.
Tatsächlich haben Glasfasernetzbetreiber wie DNS:Net Probleme, neue Finanzierungen zu erhalten. Zudem kündigten mehrere größere alternative Netzbetreiber wie UGG (Unsere Grüne Glasfaser) von Telefónica Group und Allianz, sowie Deutsche Glasfaser zuletzt an, kaum noch neue Ausbaugebiete anzugehen. Der Druck durch den Überbau der Telekom, geringe Kaufkraft, Rückzug vieler Investoren und steigende Baukosten durch eine Schattenwirtschaft ist erheblich.
Die Unternehmen müssten ihre Strategie überprüfen, solange noch Handlungsspielraum bestehe, ergab eine Studie der Wirtschaftsprüfungs- und Beratungsgesellschaft PwC Deutschland (PwC), die am 23. Juli 2026 vorgelegt wurde. "Unternehmen mit ausreichender Marktposition sollten bestehende Netze durch gezielte Kundenaktivierung und marktorientierte Preise auslasten. Wer die nötige Größe allein nicht erreicht, kann über Open Access kooperieren oder sich mit kleineren Netzen zusammenschließen. Und wenn beides nicht trägt, sollte über einen proaktiven Verkauf nachgedacht werden, bevor aus einer schwierigen Situation eine aussichtslose wird", sagte Michael Driemeyer, Director bei PwC.
Unser Deal-Qualitätsversprechen: Gute, ehrliche und unabhängig recherchierte Angebote. Mehr Infos

Lego-Rivale Bluebrixx hat sich mit Lizenzen und Mittelaltersets hierzulande einen Namen gemacht. Schon die Grundburg der Blaustein fällt umfangreicher aus als der Großteil der Lego-Sets. Über die Jahre kamen viele Erweiterungen dazu. Längst schicken die Flörsheimer über 30.000 Klemmbausteine ins Rennen.
Das Problem: Nicht erst in der maximalen Ausbaustufe fällt Burg Blaustein umfangreich aus. Es braucht enorm viel Platz, um sie auszustellen. Daher veröffentlichte das Unternehmen schon im vergangenen Jahr eine Version aus Mini-Blocks. Diese Steine sind etwa ein Viertel kleiner als Lego-kompatible Klemmbausteine. Größere Sets werden dadurch vitrinentauglich.
Es gibt leider nicht alle Steine beim Lieferanten der Noppensteine, Loz, im Mini-Blocks-Format. Daher gibt es mehrere Kompromisse. Große Felselemente werden etwa aus mehreren kleineren Steinen zusammengesetzt. Im Großen und Ganzen sind beide Sets deckungsgleich.
Die Grundburg erschien bereits vor einem Jahr und war in den letzten Wochen schwer zu bekommen. Auch sie musste neu aufgelegt werden, da Lego gegen die Verwendung einzelner Steine geklagt hatte. Seit einigen Wochen ist sie in neuer Auflage zurück.
Neu hinzu kam vor wenigen Tagen die erste Erweiterung. Der Bergfried aus Mini-Blocks setzt sich aus 1.825 Teilen zusammen. Um ihn anzubringen, müssen einzelne Elemente der Grundburg entfernt werden. Anschließend baut man den Turm, einen Übergang vom Wohnhaus in den Bergfried und ein zusätzliches Palisadenelement. Einer der beiden Bäume wandert nach vorn, der andere auf eine Round Plate.
Zum Lieferumfang gehören überdies fünf Mini-Figuren. Zwei davon tragen einen Bogen.
Der Bergfried ist ab sofort für 49,49 Euro im Shop der Flörsheimer zu haben. Es ergibt sich ein Teilepreis von rund 2,74 Cent. Hinzu kommen bis zu einem Warenwert von 199 Euro noch 5,95 Euro Versandkosten. Spannend ist aktuell der Blick auf Amazon, wo Bluebrixx den Bergfried für 54,95 Euro mit Gratisversand eingestellt hat.

BlueBrixx Blaustein Bergfried Erweiterung, 1825 Klemmbausteine mini Blocks
Wenn Sie auf diesen Link klicken und darüber einkaufen, erhält Golem eine kleine Provision. Dies ändert nichts am Preis der Artikel.
Die Grundburg aus Mini-Blocks schlägt bei Bluebrixx mit 119,95 Euro zu Buche. Das macht einen Teilepreis von knapp 2,1 Cent. Enthalten sind 5.747 Komponenten, darunter fünf Mini-Figuren. Bei Amazon sind es 129,95 Euro mit Gratisversand, wobei der Kurs mit Coupon auf Euro 123,45 Euro sinkt

Die europäischen Satellitenbetreiber SES und Eutelsat erhalten rund 6,1 Milliarden US-Dollar Anreizzahlungen von der Bundeskommunikationskommission FCC, wenn sie Satellitenfrequenzen für US-Mobilfunkbetreiber freigeben. Das gaben SES und Eutelsat am 27. Juli 2026 bekannt.
Insgesamt werden 6,3 Milliarden US-Dollar an drei Satellitenbetreiber gezahlt, wobei SES 89 Prozent, Eutelsat 8 Prozent und das kanadische Unternehmen Telesat 3 Prozent erhalten sollen.
Die US-Regulierungsbehörde FCC beabsichtigt, Mobilfunkbetreibern ein Frequenzspektrum von 160 Megahertz im oberen C-Band bei 3,98 GHz bis 4,20 GHz von insgesamt 220 MHz zur Verfügung zu stellen. Eine Frequenzauktion der FCC für das Spektrum soll am 27. April 2027 beginnen.
Um Anreizzahlungen in Höhe von 4,9 Milliarden US-Dollar zu erhalten, müssen die Satellitennetzbetreiber wesentliche Frequenzumstellungen bis Dezember 2030 abschließen; eine zusätzliche Zahlung von 1,4 Milliarden US-Dollar ist an eine weitere Frist im Juni 2031 geknüpft. Zudem werden ihnen Umstellungskosten erstattet, die von der FCC auf 4 bis 5 Milliarden US-Dollar geschätzt werden.
"Die breitbandige Satellitenkommunikation verlagert sich schon seit Jahren zunehmend ins Ku- und Ka-Band und teils noch höhere Frequenzbänder, während am Boden durch die steigende Mobilfunknutzung der Bedarf an Frequenzspektrum kontinuierlich wächst. Die Satellitenbranche benötigt das C-Band grundsätzlich auch gar nicht mehr", sagte der Satellitenexperte Christian von der Ropp Golem am 28. Juli 2026 auf Anfrage.
"Vielmehr gilt das C-Band in der Satellitenkommunikation heute als ungünstig, weil es aus physikalischen Gründen große Parabolspiegel mit üblicherweise 2,4 Meter Durchmesser erfordert. Ein User Terminal in der Größe eines Pizzakartons wie bei Starlink wäre im C-Band gar nicht möglich", erklärte er weiter.
Daher liegt es laut von der Ropp ganz im Sinne der effizienten Frequenznutzung, wenn das C-Band an den terrestrischen Mobilfunk umgewidmet wird und die terrestrischen Zuteilungsnehmer die Kosten der Migration von Satellitenteilnehmern vom C- auf das Ku- oder Ka-Band tragen, direkt oder indirekt.
In den USA werden bereits Teile des C-Bands umgewidmet. Die Zahlungen der FCC seien "nur die Fortsetzung eines bereits begonnenen Prozesses", sagte von der Ropp.
SES ist einer der weltweit größten kommerziellen Satellitenbetreiber mit Hauptsitz in Betzdorf, Luxemburg. SES betreibt unter anderem die Astra-Satelliten auf der Position 19,2° Ost, über die der Direktempfang von Satelliten-TV in Europa läuft, sowie GEO- und MEO-Satellitenkonstellationen wie O3b Mpower für Datenverbindungen, Mobilfunk und Regierungsdienste. SES führt gemeinsam mit Eutelsat und Hispasat das Konsortium Spacerise an, das für die Europäische Union die Iris²-Konstellation im LEO-Bereich aufbaut.
Eutelsat ist weltweit der erste Multi-Orbit-Betreiber mit eigener GEO- und LEO-Flotte. Im September 2023 schloss das Unternehmen die Komplettübernahme des britischen LEO-Pioniers Oneweb ab. Eutelsat besitzt Hunderte GEO-Satelliten und das Oneweb-LEO-Netz. Unternehmenskunden werden Kombipakete angeboten: hohe Durchsatzmengen über GEO, kombiniert mit niedrigen Latenzen über LEO für Videokonferenzen oder Echtzeitanwendungen.

(Bild: heise medien)
Ein Krimineller bietet im digitalen Untergrund eine Datenbank mit 75 Millionen Einträgen an, die von der Neobank Revolut stammen sollen.
Die Menge klingt zunächst gewaltig: 75 Millionen Einträge soll eine Datenbank umfassen, die ein Cyberkrimineller im digitalen Untergrund derzeit anbietet. Angeblich stammen die Daten von der Neobank Revolut. Allerdings gibt es Hinweise, dass es sich um kein akutes neues Datenleck [1] handelt.
Auf X hat „Intel and Breaches“ [2] von dem Darknet-Angebot berichtet. Angeblich sollen die Daten mehr als 75 Millionen Nutzer betreffen. Die Einträge umfassen demnach Zahlungskarteninformationen wie Kartenschema, Status, Erstellung und weitere Metadaten. Dazu gehören zudem mehrere CSV-Datensätze mit nutzerbezogenen Informationen wie E-Mail-Adressen, Namen und Telefonnummern. Der Datensatz steht für 500 US-Dollar zum Verkauf, was ein niedriger Preis für solch einen aktuellen Datensatz wäre. Der Täter stellt einen Auszug von 100 Einträgen als Sample bereit. Der Account „Dark Web Intelligence“ weist auf X [3] zudem darauf hin, dass in dem öffentlichen Post keine konkrete Datensatzanzahl, keine technischen Details oder Angriffsvektoren stehen.
Auf Anfrage von heise online antwortete ein Sprecher von Revolut Deutschland: „Wir haben die in den Beispieldaten des ursprünglichen Beitrags enthaltenen Nutzer- und Kartenidentifikatoren mit unseren Systemen abgeglichen. Keiner davon entspricht einem gültigen oder echten Revolut-Identifikator.“ Die Überprüfung der weitergehenden Behauptungen sei noch im Gange, bislang habe die Neobank jedoch keine Hinweise auf eine Sicherheitsverletzung gefunden. Der Sprecher weist zudem auf externe Analysen hin, denen zufolge es sich „bei dem Datensatz wahrscheinlich eher um eine Zusammenführung von Daten aus verschiedenen Quellen handelt“ und nicht etwa um einen neuen Datenschutzvorfall. Auch dort habe die angegebene Zahl an Datensätzen nicht verifiziert werden können.
Auch wenn es sich um eine Zusammenstellung von Daten aus anderen Quellen und älteren Datenlecks handelt, sollten Revolut-Nutzerinnen und -Nutzer wachsam bleiben. Die Informationen lassen sich wahrscheinlich mit weiteren Daten verknüpfen und dann etwa für gezieltes und gut getarntes Phishing missbrauchen.
Am Montag wurde bekannt, dass eine noch unbekannte Cybergang mit dem Namen „ExfilSquad“ behauptet, bei Microsoft [4] sensible Daten entwendet zu haben. Auch hier gibt es Zweifel an der Echtheit.
URL dieses Artikels:
https://www.heise.de/-11379742
Links in diesem Artikel:
Copyright © 2026 Heise Medien

(Bild: heise online / dmk)
Die IT-Sicherheitsbehörde CISA meldet Angriffe auf Sicherheitslücken in Fortinet FortiOS sowie Arista VeloCloud.
In Fortinets FortiOS und Aristas VeloCloud Orchestrator On-Prem klaffen teils höchst kritische Sicherheitslücken, die bösartige Akteure derzeit angreifen. Die FortiOS-Lücke hat bereits einige Monate auf dem Buckel, Arista-Admins können seit dem Montag dieser Woche mit einem Update die Lücke schließen.
Die US-amerikanische Cybersicherheitsbehörde CISA warnt vor den Attacken [1] und nennt lediglich die Schwachstellennummern, die im Visier der Angreifer stehen. Die Sicherheitslücke in FortiOS findet sich im SSL-VPN und ermöglicht das unbefugte Auslesen vertraulicher Informationen mit manipulierten HTTP-Anfragen – ohne vorherige Authentifizierung (CVE-2025-68686 [2], CVSS 5.3, Risiko „mittel“). Betroffen sind die FortiOS-Zweige 6.4, 7.0, 7.2, 7.4 und 7.6. Fortinet korrigiert das lediglich mit den Versionen 7.6.2 sowie 7.4.7 und neueren. Wer ältere Versionszweige einsetzt, muss auf diese migrieren. Laut Fortinet lässt sich die Schwachstelle allerdings nur dann missbrauchen, wenn ein Angreifer das Gerät zuvor über eine andere Lücke auf Dateisystemebene kompromittiert hat. Die Sicherheitsmeldung von Fortinet hat noch keinen Hinweis auf die aktuell beobachteten Exploits (Known Exploited gibt das Unternehmen mit „No“ an).
In einer Sicherheitsmitteilung vom Montag warnt Arista [3] vor einer gravierenden Schwachstelle in VeloCloud Orchestrator (VCO) On-Prem. Angreifer aus dem Netz können auf interne Funktionen zugreifen und Einfluss auf den VCO-Host nehmen, für die höhere Rechte nötig sind (CVE-2026-16812 [4], CVSS 10.0, Risiko „kritisch“). Diese Funktionen sollten eigentlich nicht extern zugreifbar sein, erklärt Arista. Gehostete und verwaltete Versionen hat der Hersteller bereits mit Patch versehen, IT-Verantwortliche mit On-Premises-Installationen müssen jedoch rasch selbst aktiv werden. Die fehlerbereinigten VeloCloud-Orchestrator-Versionen lauten 5.2.3.14, 6.1.3.4, 6.4.2.4 und 7.0.0.1.
Die Autoren der Arista-Meldung weisen darauf hin, dass VCO standardmäßig im Netz erreichbar ist. Es gibt keine Konfiguration, die das unterbinden könnte. Angreifer benötigen jedoch Zugriff auf das VCO-Webinterface, weitere Zugangsdaten sind nicht nötig. Einige Hinweise für erfolgreiche Angriffe listet die Warnung auch auf und räumt ein, dass die Sicherheitsmitteilung auf aktiven Missbrauch der Schwachstelle und der darauffolgenden externen Erkennung erfolgte.
Fortinet-Admins konnten die Lücke bereits seit Februar abdichten. Das sollten sie gegebenenfalls spätestens jetzt nachholen. Außerdem sollten IT-Verantwortliche davon ausgehen, dass ihre Geräte kompromittiert wurden und entsprechende Untersuchungen einleiten, wenn sie die Updates erst jetzt einspielen können. Das ist insbesondere für die Arista-Schwachstelle empfehlenswert, da die Patches erst nach dem entdeckten Missbrauch erschienen sind.
Mitte Juni wurde bekannt, dass 74.000 Fortinet-Appliances auf mehreren Wegen [5] geknackt wurden. Das Phänomen hat den Codenamen „FortiBleed“ erhalten.
URL dieses Artikels:
https://www.heise.de/-11379680
Links in diesem Artikel:
Copyright © 2026 Heise Medien

KI-generierte Wasserzeichen wie Googles SynthID sind robust, aber nicht unangreifbar. Wir erklären, wie sie funktionieren und wie sie sich manipulieren lassen.
KI-generierte Bilder fluten das Internet und soziale Medien. Viele sind harmlos, zu viele aber wirken manipulativ, verzerren Geschichte und Gegenwart und lassen Fakten letztlich als etwas Dehnbares, Interpretierbares erscheinen. Die Qualität der Fakes wird immer besser, sodass der Mensch sie mit bloßem Auge kaum mehr von authentischen Abbildungen unterscheiden kann. Nun sollen verschiedene, teils raffinierte technische Verfahren dokumentieren, wo ein Bild herkommt und wie es verarbeitet wurde: unsichtbare, KI-generierte Wasserzeichen sowie eine Art digitale Signatur, die die Änderungshistorie dokumentiert.
Früher traten digitale Wasserzeichen für Bilder entweder als großflächige Stempel in Erscheinung und zerstörten die Ästhetik des Motivs; oder sie waren unsichtbar und ließen sich ihrerseits leicht zerstören. Angreifer brauchten nicht mal Photoshop-Profis zu sein, denn die versteckten Signale überlebten selbst die simpelsten Filter wie Entrauschen, Zuschneiden oder JPEG-Komprimierung nicht. Endgültig überlebt hatten sich die klassischen Methoden, als maschinell trainierte Bildgeneratoren wie Stable Diffusion und Dall-E auf die Bühne traten. Ein guter Prompt genügt, schon fällt ein von allen störenden Markern und Stempeln befreites Foto heraus, selbstverständlich in Druckqualität. Raffiniertere Methoden mussten her.
Um herauszufinden, wie sich ein unsichtbares Wasserzeichen möglichst engmaschig mit dem Inhalt eines Bildes verweben lässt, schärften Forscher und Unternehmen ebenfalls ihre KI-Werkzeuge. Heraus kamen unter anderem sogenannte „semantische Wasserzeichen“, die KI-Generatoren schon sehr früh im Entstehungsprozess einer Szene einpflanzen und mitgedeihen lassen. Dazu gesellen sich kryptografisch abgesicherte Zertifikate (Content Credentials), die ein Bild von der Herstellung über seinen Werdegang hinweg begleiten und diesen protokollieren sollen. Für Werke unklarer Herkunft muss man sich mit KI-Detektoren behelfen, die nach verräterischen Mustern und Inkonsistenzen im Motiv fahnden – etwa hinsichtlich der Ausleuchtung, Geometrie oder Anatomie von Objekten. All diese Methoden haben ihre Vor- und Nachteile, jede ist auf die ein oder andere Art angreifbar. Wir beleuchten den Stand der Technik.
URL dieses Artikels:
https://www.heise.de/-11340639
Links in diesem Artikel:
Copyright © 2026 Heise Medien

iOS 26 mit Liquid-Glass-Look.
(Bild: Apple)
Apple liefert weitere Varianten seiner 26er Betriebssysteme aus. Es gibt Bugfixes und sicherheitsrelevante Neuerungen. Zudem wird auf Siri AI vorbereitet.
Bevor iOS 27 [1] und Co im September erscheinen, liefert Apple Updates für seine aktuellen Betriebssysteme. Am Montagabend hat das Unternehmen iOS 26.6, macOS 26.6 (Tahoe), iPadOS 26.6, watchOS 26.6, visionOS 26.6 sowie tvOS 26.6 und eine neue HomePod-Software 26.6 zum Download bereitgestellt.
Apple macht zu iOS 26.6 die Angabe, dass das Update Fehlerbehebungen, sicherheitsrelevante Verbesserungen sowie Vorbereitungsmaßnahmen für den verbesserten Spotlight-Suchindex in iOS 27 [2] bringe. Dieser werde „optimiert“, schreibt der Konzern. Das könnte unter anderem dabei helfen, Siri AI [3] schneller über das ganze Gerät hinweg nutzen zu können, wobei das KI-System in der EU zunächst nicht verfügbar sein [4] wird. Zu iPadOS 26.6 gibt Apple die gleichen Informationen wie zu iOS 26.6. macOS 26.6 kommt ebenfalls mit Fehlerbehebungen, noch ungenannten Sicherheitsfixes plus der Spotlight-Optimierung.
Zu watchOS 26.6 heiß tes, das Update enthalte nicht näher ausgeführte Fehlerbehebungen sowie Sicherheitsverbesserungen. Zu tvOS 26.6 fehlen wie üblich jegliche Angaben – auch hier dürften Bugfixes und Security-Optimierungen Hauptthema sein. visionOS 26.6 bringt ebenfalls Fehlerbehebungen und Sicherheitsfixes und liefert den optimierten Spotlight-Index für visionOS 27 [5]. Angaben zu den Neuerungen in der HomePod-Software 26.6 macht Apple nicht, hält dies aber ebenfalls meistens so.
Bislang nennt Apple noch keine Details zu den sicherheitsrelevanten Fehlerbehebungen [6] in den neuen Systemen. Diese dürften im Laufe der Nacht hinzukommen. Abzuwarten ist noch, ob auch mehrere ältere macOS-, iOS- und iPadOS-Versionen Updates erhalten, diese kämen dann rein mit Sicherheitsfixes. Apple liefert diese üblicherweise parallel zu seinen Hauptupdates mit.
Die 26.6-Releases dürften einige der letzten der Generation 26 sein, möglicherweise erreicht Apple aber auch noch Version 26.7 der Systeme, sollten Fehlerbehebungen kurzfristig notwendig werden. Derzeit läuft die offizielle Public-Beta-Phase für iOS 27, macOS 27 [7] und die anderen neuen Betriebssysteme. Die Finalversionen könnten Anfang bis Mitte September erscheinen, je nachdem, wann Apple sein allherbstliches iPhone-Event abhält [8].
URL dieses Artikels:
https://www.heise.de/-11379483
Links in diesem Artikel:
Copyright © 2026 Heise Medien

Venezuelas Interimspräsidentin Delcy Rodríguez bekam für ihre Entscheidung Lob aus Washington
(Bild: Iliana Rosales/Commons)
Caracas begründet den Austritt aus dem Internationalen Strafgerichtshof mit Souveränität. Doch die Entscheidung folgt dem Takt, den Marco Rubio vorgibt.
Am Freitag informierte [1] Venezuelas Außenminister Félix Plasencia UN-Generalsekretär António Guterres offiziell über den "unwiderruflichen" Rückzug seines Landes aus dem Internationalen Strafgerichtshof (IStGH).
Der Schritt war seit Dezember 2025 absehbar, als die venezolanische Nationalversammlung das Gesetz zur Ratifizierung des Römischen Statuts – der Gründungsakte des Gerichts – aufhob. Nun ist aus dem Parlamentsbeschluss diplomatische Realität geworden.
Die offizielle Begründung aus Caracas klingt vertraut: Der IStGH leide an einer "geografischen Schlagseite", die sich unverhältnismäßig auf afrikanische und lateinamerikanische Länder konzentriere, zum Schaden des Globalen Südens. Das Gericht sei "instrumentalisiert" worden, um die Souveränität von Nationen zu untergraben und Ungleichheiten zwischen Völkern zu vertiefen, erklärte Plasencia in einem Beitrag auf X.
Interimspräsidentin Delcy Rodríguez legte nach: Der IStGH sei derart politisiert worden, um Venezuela anzugreifen, dass man an eine solche Institution schlicht nicht mehr glauben könne.
Diese Kritik ist nicht neu und auch nicht unbedingt falsch. Der IStGH wird seit Jahren dafür kritisiert, westliche Staatsführer nach anderen Maßstäben zu behandeln als jene aus dem Globalen Süden. Nationalversammlungspräsident Jorge Rodríguez hatte das Gericht einst als Instrument des "amerikanischen Imperialismus" bezeichnet.
Der Haken an der Sache: Im Sommer 2026 ist es genau dieser US-amerikanische Imperialismus, in dessen Interesse eine Schwächung des IStGH liegt.
Delcy Rodríguez übernahm die Macht, nachdem US-Streitkräfte Nicolás Maduro im Januar 2026 in einer völkerrechtswidrigen Militäroperation aus Venezuela entführten und in die Vereinigten Staaten verschleppten, wo ihm ab 1. Juni 2027 der Prozess gemacht werden soll [2].
Seither hat sich Caracas in einem Tempo an Washington angenähert, das selbst für erfahrene Beobachter der venezolanischen Politik überraschend war.
Wie Recherchen [3] der New York Times und des Portals [4] Venezuelaanalysis belegen, regiert US-Außenminister Rubio das Land quasi als Protektorat per WhatsApp. Alle größeren (und selbst kleinere) Entscheidungen müssen mit Washington abgesprochen werden. Der IStGH-Austritt dürfte mit Sicherheit auch darunter gefallen sein.
Rubio hatte bereits eine Woche vor dem Austritt angekündigt [5], die USA würden mit einer "gesamtstaatlichen Antwort" darauf hinarbeiten, den IStGH "systematisch lahmzulegen".
Der venezolanische Schritt folgte dem Zeitplan dieser Ankündigung nahezu auf den Tag genau. Präsident Donald Trump kommentierte am selben Tag, Venezuela sei "noch nicht bereit" für Wahlen, lobte Rodríguez jedoch ausdrücklich: "Delcy macht einen fantastischen Job", sagte er gegenüber Reportern im Weißen Haus.
Das US-Außenministerium ließ an seiner Haltung keinen Zweifel. In einem Beitrag [6] auf X feierte es Venezuelas Entscheidung als "Partnerschaft bei den amerikanisch geführten Bemühungen, den korrupten und wertlosen IStGH zu demontieren".
Das Gericht habe in seiner Untersuchung gegen Maduro "kein Ergebnis" produziert und stattdessen seine Ressourcen darauf verwendet, Personen aus Ländern zu verfolgen, die "über kompetente, unabhängige Justizsysteme verfügen" und sich der Gerichtsbarkeit des IStGH nie unterworfen hätten.
"Das ist flagrante Kompetenzüberschreitung, politische Voreingenommenheit und selektive Strafverfolgung", hieß es in der Erklärung. Der IStGH sei "weder glaubwürdig, noch unabhängig, noch legitim". Das Fazit des State Department: "Es ist Zeit, den IStGH zu demontieren" – und alle Mitgliedstaaten sollten aus dem Römischen Statut austreten.
Warum Washington das Haager Gericht so grundlegend ablehnt, ist kein Geheimnis: Der IStGH beansprucht Zuständigkeit auch für Staatsangehörige von Nicht-Mitgliedstaaten, wenn diese auf dem Territorium von Mitgliedstaaten Verbrechen begehen. Für eine Weltmacht, deren Militär und Geheimdienste global operieren, ist das eine strukturelle Bedrohung. Trumps Regierung hatte bereits im Februar 2025 per Dekret Sanktionen gegen IStGH-Ankläger verhängt [7], die Ermittlungen gegen US-amerikanische und israelische Militärangehörige führten.
Auch Israels Premierminister Benjamin Netanjahu meldete sich zu Wort. Er teilte mit, er habe mit Rubio gesprochen, der Washingtons Absicht bekräftigt habe, "entschieden" gegen den IStGH vorzugehen.
Das Gericht "gefährde die Gerechtigkeit weltweit" und bedrohe das Recht demokratischer, souveräner Staaten auf Selbstbestimmung, erklärte Netanjahu. Netanjahu selbst ist vom IStGH wegen mutmaßlicher Kriegsverbrechen in Gaza angeklagt.
Pikant: Venezuelas Austritt fiel auf denselben Tag, an dem die Mitgliedstaaten des Gerichts mit 82 von 125 Stimmen für die Absetzung von Chefankläger Karim Khan votierten [8] – wegen Vorwürfen des sexuellen Fehlverhaltens, die Khan bestreitet. Ein internes UN-Rechtsgutachten kam zu dem Schluss [9], dass Khan keine Schuld trifft. Seine Anwälte sprechen [10] von einer "orchestrierten Kampagne".
Das Gericht verliert damit innerhalb eines einzigen Tages einen Mitgliedstaat und seinen obersten Ankläger.
Was sich im Juli 2026 in Den Haag und Caracas abspielt, ist kein Befreiungsschlag des Globalen Südens gegen eine westlich dominierte Justizinstitution, sondern das direkte Gegenteil: Ein lateinamerikanischer Staat, dessen Führung unter dem Druck einer US-Militäroperation an die Macht gelangte, vollzieht unter Applaus aus Washingtons den Austritt aus einer internationalen Institution.
Das Muster ist bekannt: Multilaterale Institutionen werden nicht durch offene Konfrontation gesprengt, sondern dadurch, dass Mitgliedstaaten – ob durch Überzeugung, Druck oder Abhängigkeit – zum Austritt gebracht werden, bis das institutionelle Fundament erodiert.
Der IStGH, der ohne US-amerikanische Mitgliedschaft ohnehin strukturell geschwächt ist, verliert so schrittweise jene globale Legitimität, auf die er angewiesen ist, um überhaupt wirksam zu sein.
Venezuelas Austritt ist in diesem Sinne kein Sonderfall, sondern ein Lehrstück darüber, wie imperiale Einflussnahme im 21. Jahrhundert funktioniert – nicht mehr nur mit Panzern an der Grenze, sondern mit politischem und finanziellem Druck, der Staaten dazu bringt, im Namen ihrer Souveränität genau das zu tun, was Washington von ihnen verlangt.
URL dieses Artikels:
https://www.heise.de/-11378934
Links in diesem Artikel:
Copyright © 2026 Heise Medien

Die Aktie des Speicherherstellers CXMT ist gefragt: Am ersten Handelstag konnte sie ein Plus von 466 Prozent verbuchen, wie die Financial Times (FT) berichtet. CXMT gelang der größte Börsengang in der Volksrepublik China seit 2010. Die Nachfrage hat auch die Analystin Tilly Zhang überrascht, mit der die FT gesprochen hat.
Kurzzeitig überholte CXMT sogar Tencent als das höchstbewertete Unternehmen der Volksrepublik. Aktuell liegt die Bewertung bei 3,7 Billionen Yuan, umgerechnet fast 480 Milliarden Euro. Das könnte noch nicht das Ende sein: Der japanische Investment- und Finanzdienstleister Nomura Holdings hat laut FT ein Kursziel von 116 Yuan für die Aktie ausgegeben. Der Ausgabepreis lag bei 8,66 Yuan.
Unrealistisch scheint das nicht zu sein, da die Aktie wahrscheinlich bald Teil von Indexfonds wird. Dadurch steigt die Nachfrage. Bei 6,7 Milliarden ausgegebenen Aktien entspräche das einer Bewertung von 8,76 Billionen Yuan – fast 1,14 Billionen Euro. CXMT wäre damit höher bewertet als aktuell Micron mit rund 1,04 Billionen US-Dollar (914 Milliarden Euro).
Mit einem Umsatz von 50,8 Milliarden Yuan (6,6 Milliarden Euro) im ersten Quartal des Jahres 2026 liegt CXMT aber hinter Micron mit 18,8 Milliarden US-Dollar (16,5 Milliarden Euro, nur DRAM) im etwa gleichen Zeitraum. Zudem ist CXMTs Marge niedriger, eine derart hohe Bewertung könnte überzogen sein.
Die 58 Milliarden Yuan (rund 7,5 Milliarden Euro), die CXMT mit dem Börsengang einnahm, sollen in einen Ausbau der Fertigungskapazitäten und in die Forschung fließen.
Bereits Ende 2026 könnte CXMT so auf monatlich 350.000 Wafer Starts (Wpm) kommen. Damit sinkt der Rückstand zu Micron (385.000 Wpm), vor dem chinesischen Konzern der drittgrößte Speicherhersteller weltweit, auf unter zehn Prozent. Allerdings baut auch Micron aktuell seine Fertigungskapazitäten aus.
In China steigen derzeit weitere Unternehmen in die DRAM-Fertigung ein: Der Flash-Hersteller YMTC will hier aktiv werden. Gerüchten zufolge baut auch Huawei eine eigene Produktion für High Bandwidth Memory (HBM) auf. Dessen Verkauf in die Volksrepublik haben die USA Ende 2025 praktisch untersagt.
CXMT fertigt ebenfalls HBM, scheint aber Huaweis Bedarf für KI-Beschleuniger wie die Ascend 950 (g+) nicht decken zu können. Daneben existieren bereits mehrere Speicherhersteller, Gigadevice hingegen fertigt ältere Standards.

Der Vorstand des Sportwagenherstellers Porsche hat sich mit dem Betriebsrat auf den weiteren Abbau von Arbeitsplätzen geeinigt. Bis zum Jahr 2035 sollen 5.000 der aktuell rund 42.000 Stellen sozialverträglich abgebaut werden, teilte das Unternehmen am 27. Juli 2026 mit. "Dies geschieht vor allem über natürliche Fluktuation, demografische Effekte, Erweiterung des Sonderprogramms Altersteilzeit und freiwillige Aufhebungsverträge", hieß es weiter.
Hintergrund der Pläne ist ein starker Absatzrückgang in den vergangenen Jahren. Aus diesem Grund sind die Werke in Stuttgart-Zuffenhausen und Leipzig nur zur Hälfte ausgelastet. Schon 2025 war der Abbau von 1.900 Stellen bis 2029 angekündigt worden.
Die genannten 5.000 Stellen sollen Berichten zufolge vor allem im Stammwerk in Stuttgart-Zuffenhausen und im Entwicklungszentrum in Weissach wegfallen. Im Gegenzug sollen bis zum Jahr 2035 zusammen 2,1 Milliarden Euro in die beiden Standorte investiert werden. Betriebsbedingte Kündigungen sollen bis dahin verhindert werden.
Weitere Bestandteile der Vereinbarung sind Kürzungen bei Einmalzahlungen und geplanten Tariferhöhungen. Der freiwillige betriebliche Anteil beim Weihnachtsgeld soll bis zum Jahr 2035 von 45 auf fünf Prozent sinken. Zudem soll mobiles Arbeiten künftig an maximal acht statt zwölf Tagen im Monat möglich sein. Im oberen Management und im Topmanagement wird demnach in den Jahren 2027 und 2028 die Erhöhung der Grundvergütung reduziert.
Für Mitarbeiter, die der Industriegewerkschaft Metall angehören, gibt es künftig einen sogenannten IG-Metall-Bonus. "Dieser umfasst einen zusätzlichen freien Tag pro Mitglied und Jahr sowie einen Wertgutschein in Höhe von 200 Euro pro Jahr", hieß es weiter.
Laut Vorstandschef Michael Seiters soll die Vereinbarung "das Fundament unserer Strategie Sportwagenschmiede 35" bilden. Einem Bericht des Spiegel zufolge (Paywall) haben Elektroautos in Leiters Strategie keine Priorität. Zudem verzichtet Porsche darauf, die Software des US-Herstellers Rivian zu nutzen, mit dem der Mutterkonzern VW kooperiert.
Weil Porsche laut Vertrag dennoch mindestens 700 Millionen Euro im Jahr für die Kooperation zahlen muss, prüften die Entwickler einen Einsatz der Rivian-Software in Verbrennermodellen.
Dem Bericht zufolge will Seiters unter anderem einen neuen, zweitürigen Sportwagen, intern S1 genannt, auf den Markt bringen. Dieser soll auf dem 911er basieren, mit einem Achtzylinder-Boxermotor ausgestattet werden und rund 500.000 Euro kosten. Leiters habe die Elektroversion des Panamera (G4) hingegen bis ins nächste Jahrzehnt verlegt. Zuletzt gab es Berichte, dass mehrere Porsche-Modelle komplett wegfallen könnten.
Unser Deal-Qualitätsversprechen: Gute, ehrliche und unabhängig recherchierte Angebote. Mehr Infos


Wenn Sie auf diesen Link klicken und darüber einkaufen, erhält Golem eine kleine Provision. Dies ändert nichts am Preis der Artikel.
Im Sommer hebt sich jede Schliere, jedes Staubkorn, jede Spur von Regen deutlicher hervor. Nur: Wer will sich bei Rekordtemperaturen freiwillig darum kümmern? Der Akku-Fenstersauger WV 2 von Kärcher soll den mühseligen Prozess vereinfachen und abkürzen. Bei Amazon ist der Bestseller seiner Kategorie in der Black Edition aktuell für unter 45 Euro im Angebot. So günstig wie jetzt war er dieses Jahr zuvor nur für Prime-Abonnenten. Wir empfehlen, schnell zuzugreifen: Der Rabatt gilt nur für einen begrenzten Vorrat.
Der Name legt anderes nahe, doch Kärchers WV2 eignet sich für mehr als Fenster. Fliesen, Glastische, Ceran-Kochfelder und viele weitere glatte Oberflächen sollen damit streifenfrei zu reinigen sein. Es genügt, Reinigungsmittel aufzusprühen und den Akku-Fenstersauger gleichmäßig drüberzuziehen. Mit einem 100 ml großen Schmutzwasserbehälter ist selbst bei längerem Putzen keine Pause nötig. Kärcher bewirbt den WV2 mit einer Akkulaufzeit von 35 Minuten.
Kärcher liefert den WV2 mit reichlich Zubehör. Dem Akku-Fensterreiniger liegen zwei Absaugdüsen bei, jeweils 170 mm und 280 mm breit. Erstere eignet sich laut Hersteller am besten für kleine Flächen wie Vitrinen oder Sprossenfenster, die zweite für alles andere. Ebenfalls beigelegt sind eine Sprühflasche mit Mikrofaserbezug zur Vorreinigung, 20 ml von Kärchers hauseigenem Fensterreinigerkonzentrat und, nicht zuletzt, ein Akku-Ladegerät.
Wer sich fragt, was es mit der eingangs erwähnten Black Edition auf sich hat, erwartet hoffentlich nicht zu viel. Der Akku-Fenstersauger ist lediglich schwarz statt weiß oder gelb wie andere Fenstersauger der WV-Reihe.
Bis zum 2. August sind viele Produkte von Kärcher günstiger bei Amazon erhältlich. Weitere Akku-Fenstersauger, diverse Sauger und Reiniger sowie Saug- und Wischroboter sind bis zu 45 Prozent verglichen mit der unverbindlichen Preisempfehlung reduziert. Hier

Kärcher Akku Fenstersauger WV 2 Black Edition (Akkulaufzeit: 35 min, 2X wechselbare Absaugdüsen - breit und schmal, Sprühflasche mit Mikrofaserbezug, Fensterreiniger-Konzentrat 20 ml)
Wenn Sie auf diesen Link klicken und darüber einkaufen, erhält Golem eine kleine Provision. Dies ändert nichts am Preis der Artikel.

Eine symbolische Updateerinnerung.
(Bild: Artur Szczybylo/Shutterstock.com)
Mehrere Sicherheitslücken gefährden MOVEit-Server. Es gibt unter anderem Sicherheitsprobleme bei der Authentifizierung.
Admins, die in Unternehmen für den Dateitransfer MOVEit nutzen, sollten die Software zeitnah auf den aktuellen Stand bringen. Geschieht das nicht, kann im schlimmsten Fall Schadcode auf PCs gelangen. Die Entwickler haben in einer neuen Version mehrere Schwachstellen geschlossen.
Insgesamt haben die Entwickler vier mit dem Bedrohungsgrad „hoch“ eingestufte Sicherheitslücken (CVE-2026-10697 [1], CVE-2026-15966 [2], CVE-2026-15967 [3], CVE-2026-15968 [4]) geschlossen. Die Beschreibungen der Schwachstellen sind sehr knapp. So kann es zu Problemen bei der Authentifizierung oder der Ablaufdauer von Sitzungen kommen. Zusätzlich kann im Zuge von XSS-Attacken Schadcode auf Systeme gelangen.
Derzeit gibt es seitens des Softwareherstellers keine Hinweise, dass Angreifer die Lücken bereits ausnutzen. Das kann sich aber schnell ändern. Demzufolge sollten Admins die den Entwicklern zufolge [5] gegen die geschilderten Attacken abgesicherte Version MOVEit 2026.0.3 installieren.
URL dieses Artikels:
https://www.heise.de/-11379295
Links in diesem Artikel:
Copyright © 2026 Heise Medien

(Bild: Ole.CNX / Shutterstock.com)
IT-Forscher haben eine mittels Malvertising verteilte Malware entdeckt. Die wird erst im Browser zusammengebaut.
Die Malware-Kampagne SourTrade wird von ihren Drahtziehern über Malvertising verteilt, also mittels Werbung etwa bei großen Suchmaschinen. IT-Forscher haben sie analysiert und als Besonderheit festgestellt, dass der Schadcode erst im Browser aus einzelnen unverdächtigen Bestandteilen im Arbeitsspeicher zusammengesetzt wird. Im Visier der Kriminellen sind insbesondere Krypto-Vermögenswerte.
Die IT-Forscher von Confiant haben nun eine Analyse [1] der Malware vorgelegt. Die Kampagne läuft bereits seit dem Jahr 2024 und zielt auf Nutzerinnen und Nutzer von Kryptowährungen und -börsen wie TradingView, Solana und Luno. Im Visier sind derweil Investoren aus zwölf Ländern, die Kampagne unterstützt 25 Sprachen. Die Angreifer setzen übliche Verschleierungstaktiken um, sodass Virenforscher etwa nur leere Webseiten vorfinden, während potenzielle Opfer überzeugende Fälschungen der sonst genutzten Plattformen zu Gesicht bekommen.
Auf der Landing-Page liegt jedoch keine fertige Malware. Die liefert vielmehr Anweisungen aus, mit denen der Browser die Malware zusammenbaut, erörtern die IT-Sicherheitsforscher. Dazu lädt der Browser saubere, legitime Dateien aus einer eigenen Infrastruktur herunter und baut die Malware daraus im Speicher der Maschine des Opfers zusammen. Damit umgehen die Drahtzieher die signaturbasierte Dateierkennung (Fingerprinting).
Das Malvertising fand insbesondere in Afrika, Asien, Australien, Südamerika und Großbritannien auf Englisch sowie den lokalen Sprachen des jeweiligen Landes statt. Dabei imitieren sie die Seiten legitimer Kryptowährungen und -Plattformen, insbesondere Luno, Solana und TradingView. Die Landing-Page bereitet die Malware-Auslieferung durch Aufsetzen eines per JavaScript umgesetzten ServiceWorkers vor. Der fragt den Pfad „/config“ an und erhält eine Bauanleitung anstatt der fertig ausführbaren Datei: ein Template, eine Laufzeit-URL und zufällige Werte je Session. Daraufhin fordert der Browser eine Bun-Runtime ein, vergleichbar mit dem Node.js-System, und kombiniert die mit ausgelieferten Blobs und AES-CTR-Bytes für Verschlüsselung und setzt damit die ausführbare PE-Datei im Speicher zusammen. Am Ende erhält der Browser den zusammengesetzten Datenstrom über einen ServiceWorker-Download-Pfad desselben Ursprungs zurück. Die Analyse zeigt auch die Details der einzelnen Schritte.
Die Datei wird zum Speichern angeboten. Die Mark-of-the-Web-Signatur, die sie erhält, verknüpft sie jedoch lediglich mit der ursprünglichen Domain und keinen weiteren, von denen die ursprünglichen Blobs stammen. Jedes Opfer erhält zudem mindestens durch die AES-CTR-Bytes eine eigene Signatur, was Malware-Scans erschwert. Die Analyse bringt eine längere Liste an Domains für Hinweise auf eine Infektion (Indicators of Compromise, IOC) sowie drei Hashwerte konkreter Samples mit.
Die Cyberkriminellen sind recht kreativ bei ihren Malvertising-Kampagnen. Im vergangenen Jahr haben bösartige Akteure die Suchen nach Standardbefehlen für Macs [2] mit manipulierten Webseiten infiltriert. Die dort vorgeschlagenen Befehle führten zur Installation von Schadcode aus dem Netz, konkret von Infostealern.
URL dieses Artikels:
https://www.heise.de/-11378977
Links in diesem Artikel:
Copyright © 2026 Heise Medien
(Bild: Daniel Tadevosyan / Shutterstock.com)
Aus Sicherheitsgründen wartet das GitHub-Tool nun drei Tage bis zum Erstellen von Pull Requests, wenn Versionsupdates für Dependencies erscheinen.
GitHub hat angekündigt, dass sein Dependency-Update-Tool Dependabot eine Cooldown-Phase von drei Tagen erhält. Das heißt, erst nach diesem Zeitraum erstellt das Tool einen Pull Request für Versionsupdates von Dependencies. Hierdurch soll das Risiko für die Installation von manipulierten Packages sinken, denn solche Supply-Chain-Attacken treten immer wieder auf, werden jedoch meist innerhalb von Stunden entdeckt.
In einer größeren Sicherheitsattacke erlangte im September 2025 [1] ein Angreifer Zugriff auf den npm-Account eines Entwicklers und verbreitete darüber mit Malware versehene Pakete. Betroffen waren rund 20 npm-Pakete, darunter chalk und debug, mit mehr als zwei Milliarden Downloads pro Woche. Die Schadpakete waren etwa zwei Stunden lang verfügbar, bevor sie entdeckt und von npm entfernt wurden.
Um solche Szenarien einzudämmen, wartet das GitHub-Tool Dependabot [3] nun mindestens drei Tage, bevor es einen Pull Request für ein Versionsupdate einer Dependency erstellt. Diese standardmäßig eingestellte Zeitspanne können Entwicklerinnen und Entwickler nach Bedarf verkürzen oder verlängern.
GitHub begründet seine Wahl von drei Tagen damit, dass viele schadhafte Pakete bereits innerhalb von Stunden nach ihrer Veröffentlichung entdeckt werden. Das belegt beispielsweise ein von GitHub zitierter Bericht über 21 größere Supply-Chain-Vorfälle [4] in einem Zeitraum von acht Jahren zwischen 2018 und 2026.
Von der Änderung ausgenommen sind Security-Updates. Damit sind solche Updates gemeint, die sich auf eine bekannte Vulnerability beziehen und mit einem veröffentlichten Advisory für das Package einhergehen. In diesem Fall gibt Dependabot einen Alert aus und eröffnet einen Pull Request für das Update auf die gepatchte Version – ohne Verzögerung.
Weitere Informationen zum neuen Dependabot-Verhalten sind in einem GitHub-Blogeintrag zu finden [5]. Dabei weist GitHub darauf hin, dass die Cooldown-Phase lediglich eine von mehreren Sicherheitsschichten sein sollte, da sie beispielsweise gegen länger angelegte Attacken mit nicht aktivierten, unentdeckten Backdoors in Releases nichts ausrichten kann.
URL dieses Artikels:
https://www.heise.de/-11378632
Links in diesem Artikel:
Copyright © 2026 Heise Medien
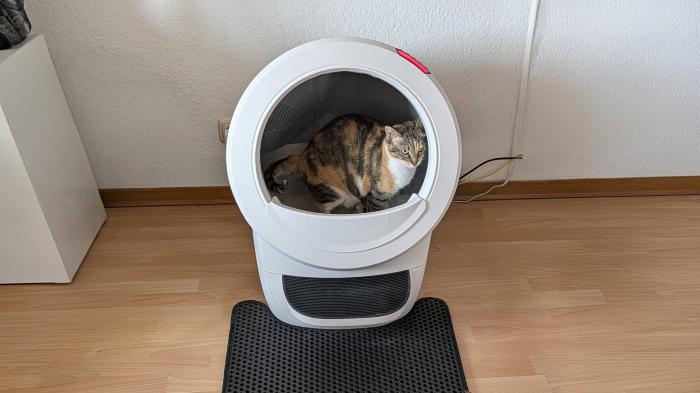
Der Whisker Litter-Robot 4 kümmert sich vollautomatisch um Katzen-Hinterlassenschaften. Wir haben ausprobiert, wie hilfreich die Katzentoilette im Alltag ist.
Eine der lästigeren Aufgaben des Haustierbesitzers ist das Beseitigen des großen und kleinen Geschäftes der Fellnasen. Katzen sagt man zwar Reinlichkeit nach, doch die Toilette säubern sie dann doch nicht allein. Was schon im Alltag nervig sein kann, gerade mit zwei oder mehr Katzen, wird im Urlaub erst recht zum Problem: Will man die Tiere ein paar Tage allein lassen, muss jemand anderes die tägliche Aufgabe übernehmen, sonst stinkt es gewaltig und die Katzen meutern.
Das Saubermachen kann man inzwischen aber der Technik überlassen. Immer mehr Hersteller bringen smarte, selbstreinigende Katzenklos mit App-Steuerung auf den Markt, die den schmutzigen Teil übernehmen und Herrchen oder Frauchen zumindest für einige Tage die Sorge abnehmen sollen. Aber nicht nur hygienische Unterstützung bieten die smarten Toiletten. Die ermöglichen ebenfalls, mehr über die Gesundheit der Katzen herauszufinden. Sie messen das Gewicht der Katzen und können überwachen, wie oft eine bestimmte Katze ihr Geschäft verrichtet.
Wir haben uns den Litter-Robot 4 von Whisker in die Wohnung gestellt und im Langzeittest geschaut, wie viel Arbeit er uns im Alltag abnimmt. Außerdem probieren wir aus, ob er beispielsweise im Urlaub ohne permanente Überwachung mit den beiden Test-Katzen zurechtkommt.
URL dieses Artikels:
https://www.heise.de/-11348361
Links in diesem Artikel:
Copyright © 2026 Heise Medien

Jacking in: Per Buchse geht es in „Neuromancer“ ab in den Cyberspace.
(Bild: Apple)
Die lange erwartete „Neuromancer“-Verfilmung kommt als Serie ab Januar und erlaubt nun einen ersten Blick. Der Look erinnert an einen anderen Klassiker.
Seit Frühjahr ist bekannt, dass Apple TV eine Verfilmung des Wiliam-Gibson-Klassikers „Neuromancer“ produziert [1]. Geplant ist eine Serie, die das bereits 1984 erschienene Buch, das den Begriff „Cyberspace“ populär machte, originalgetreu umsetzt. Der Roman gilt als schwer verfilmbar, die bisher wenigen Versuche waren gescheitert. Nun zeigt Apple im Rahmen der San Diego Comic Con (SDCC) einen ersten Teaser-Trailer der Serie.
Der Teaser-Trailer ist insgesamt etwas mehr als eine Minute lang und enthält erstmals Filmszenen – im Gegensatz zum bislang verfügbaren „In production“-Clip aus März, der deutlich neon-bunter [2] ausfiel. Apple selbst nennt das Filmchen zwar „Teaser“, doch erhält man eine erste recht gute Vorstellung davon, was das Unternehmen zusammen mit seinen Studiopartnern plant.
Schon die Farben in „Neuromancer“ vermitteln einen Eindruck dessen, was die Zuschauer erwartet: Wir befinden uns in einer dystopischen, düsteren Umgebung, die optisch an den ersten Teil von „The Matrix“ erinnert. Chiba, der städtische Ausgangspunkt von „Neuromancer“, ist mit seiner Monorail [4] erkennbar, auch wenn der Ort in Wahrheit deutlich verschlafener ist als Tokio. Wir sehen den britischen Schauspieler Callum Turner, der als Hacker Case mit dieser Umgebung interagiert. Er verfügt über einen direkten Anschluss an den Cyberspace: Mittels Buchse am Kopf steckt man sich ein.
Auch Molly, die Case als „Muskel“ zur Seite steht, ist im Trailer zu sehen. Sie hat wie im Buch verspiegelte Gläser über den Augen (merkwürdigerweise an einer Stelle zusätzlich eine Sonnenbrille) und die berühmten Krallen, die sie messerförmig ausfahren kann. Weiterhin sehen wir Actionszenen, hören (und offenbar sehen) die Figur des Armitage und erleben, zumindest kurz, einen „Jack in“-Vorgang. Wie der Cyberspace jedoch tatsächlich aussieht, lässt sich aus dem Trailer nicht entnehmen.
Klar ist bereits, dass „Neuromancer“ ab dem 22. Januar auf Apple TV verfügbar sein wird. Wie viele Folgen geplant sind, ist noch unklar. Die Umsetzung sollen Graham Roland (“Tom Clancy’s Jack Ryan,” “Dark Winds”) und JD Dillard (“Devotion,” “The Outsider,” “Sleight”) übernehmen. William Gibson selbst [5] veröffentlichte auf X zwar Retweets mit dem Trailer, äußerte sich aber direkt noch nicht.
URL dieses Artikels:
https://www.heise.de/-11377852
Links in diesem Artikel:
Copyright © 2026 Heise Medien

Apples Netzteile erlauben den schnellen Wechsel des Steckers.
(Bild: Apple)
Über Jahre verkaufte Apple einen Satz von Steckern, mit denen man Netzteile schnell auf Reisen anpassen kann. Aktuell ist es vom Markt verschwunden. Was tun?
Apples Netzteile für MacBooks und iPads, die sich auch mit iPhones verwenden lassen, verfügen seit vielen Jahren über ein nützliches Feature: Die sogenannten Duckheads, also die Aufsätze mit dem Netzstecker, lassen sich abnehmen und austauschen. So wird innerhalb von Sekunden aus einem Netzteil für die EU eines für Großbritannien oder die USA. Das Problem: Kauft man ein Netzteil, liegt stets nur der Netzstecker für das Kaufland bei. Wer viel auf Reisen ist und mehr Auswahl benötigt, musste zum offiziellen Apple-Reise-Adapter-Kit [1] greifen. Doch dieses zuletzt um 35 Euro teure Paket ist aus dem Angebot verschwunden, weder bei Apple selbst oder bei Händlern ist es noch erhältlich. Was also tun?
Apples Steckerpaket kam mit insgesamt sieben verschiedenen Duckheads. Sie eigneten sich für Australien und Neuseeland (AUS), Korea (KOR), Japan und Nordamerika (USA), Brasilien (BRA), Großbritannien, Irland, Singapur, Hongkong und Katar (GBR) sowie Kontinentaleuropa (EUR, zumeist bereits vorhanden). Ohne die Apple-Netzstecker fürs Reiseland benötigt man einen handelsüblichen Reiseadapter [2]. Diese gibt es zumeist als Multivariante oder als Version für nur einen Markt.
Beim Kauf sollte man darauf achten, dass das Apple-Netzteil stabil sitzt. Insbesondere die größeren Varianten (bis zu 140 Watt), die Apple anbietet, können sonst im Betrieb herausfallen. Zudem entstehen durch den zwischengeschobenen Reiseadapter recht mächtige Konstruktionen, wofür man ausreichend Platz an der Steckdose benötigt. US-Steckdosen in Hotels leiern auch gerne einmal aus – hier gibt es allerdings Lösungen mit einschiebbaren Kunststofflaschen [3].
Noch ist unklar, ob Apple das Reise-Adapter-Kit erneut auf den Markt bringt. Grund für das vorläufige Ende könnte sein, dass in einzelnen Märkten wie China und Australien [4] ein Umstieg weg von der internen C7-Buchse erfolgt ist (die man auch als Eurostecker-Buchse kennt). Stattdessen ist offenbar ein proprietärer Anschluss verbaut, den Apple später auch in andere Regionen holen könnte. Welchen Grund das hat, wurde nicht kommuniziert.
Solange man noch ein reguläres Apple-Netzteil hat, kann man die notwendigen Duckheads einzeln erwerben – dazu muss man sich das jeweils günstigste Netzteil im Reiseland besorgen, bei dem dieser mitgeliefert wird. Das ist aktuell der 30-Watt-USB-C-Power-Adapter [5] der in Europa 45 Euro (Apple-Preis) kostet. Vorher prüfen, ob noch eine C7-Buchse vorhanden ist, der Duckhead dazu also kompatibel ist.
URL dieses Artikels:
https://www.heise.de/-11377936
Links in diesem Artikel:
Copyright © 2026 Heise Medien

ChatGPT liest Apple-Health-Daten aus – und gibt dazu dann Tipps.
(Bild: OpenAI)
Schon länger hatte OpenAI versucht, Zugriff auf Apples Gesundheits-App zu erlangen. Nun steht die Schnittstelle zumindest in den USA bereit.
OpenAI hat Ende vergangener Woche die schon im Januar angekündigte Anbindung von ChatGPT an Apple Health [1] umgesetzt. Zunächst können Nutzer in den USA auf das Angebot zugreifen und auf Wunsch Daten vom iPhone für den Chatbot freigeben. Dazu gehören Health-Tracking-Angaben, die über Sensoren in iPhone oder Apple Watch erfasst wurden, aber auch digitale Gesundheitsakten, die über vorhandene Schnittstellen bei dem Apple-Dienst gespeichert sind.
ChatGPT Health tritt damit in eine neue Phase, nachdem der Dienst zunächst nur mit ausgewählten Nutzern getestet worden war. OpenAI verspricht, dass der Chatbot so hilfreicher bei Gesundheitsthemen sein wird, da er nun Echtdaten der User vorliegen hat. Schon jetzt löchern viele Menschen KI-Systeme mit Fragen aus dem Bereich der Gesundheit; teilweise werden ganze Befunde oder Laborwerte hochgeladen, um sie sich erklären zu lassen. Das kann aber auch nach hinten losgehen und Fehlinformationen fördern, warnen Mediziner.
Laut Angaben von OpenAI [2] nutzen bereits jetzt „mehr als 300 Millionen Nutzer“ ChatGPT zur Beantwortung gesundheitsrelevanter Daten. „Mit Ihrer Erlaubnis kann ChatGPT nun die relevanten Informationen, die sie eingebunden haben, nutzen, um neue Ergebnisse mit früheren Tests zu vergleichen, Änderungen seit dem letzten Arztbesuch zusammenzufassen oder herausfinden, wie Schlaf, Aktivitäten und Sport zur täglichen Routine in Beziehung stehen.“
Neben den Informationen von Apple Health, die Nutzer spezifisch freigeben müssen, verfügt ChatGPT nun auch über eine Schnittstelle zu US-Gesundheitsdiensten wie MyChart, die wiederum mit bekannten Kliniken und Gesundheitssystemen zusammenarbeiten. OpenAI will die Daten privat halten, allerdings fällt ChatGPT nicht unter die US-Gesundheitsdatenschutzregulierung HIPPA. Bei der Datenweitergabe gibt OpenAI unter anderem das Versprechen, Daten nicht „ohne spezifische Einwilligung“ mit anderen zu teilen, diese nicht zu verkaufen oder zu Werbezwecken zu verwenden.
OpenAI zufolge sollen die Modelle hinter ChatGPT Health regelmäßig verbessert werden – dazu dürften auch Nutzerdaten zum Einsatz kommen. Der übliche Tipp, bei Gesundheitsdaten in den temporären Chatmodus zu schalten, greift für ChatGPT Health nicht, da es ja auf Daten des Nutzers basiert. Es gehe darum, die Nutzer zu unterstützen, medizinische Betreuung durch Profis aber nicht zu ersetzen, so OpenAI weiter. ChatGPT Health soll sich künftig auch mit anderen Apps und Wearables verbinden lassen.
URL dieses Artikels:
https://www.heise.de/-11377976
Links in diesem Artikel:
Copyright © 2026 Heise Medien

Bild: Shutterstock.com
Martin Andree vermisst die digitale Welt neu: Nicht Reichweiten, sondern die Nutzungszeit ist entscheidend. Das verändert den Blick auf das Internet.
Millionen Websites, Dutzende große Medienmarken und ständig neue Plattformen vermitteln den Eindruck eines vielfältigen Internets. Doch diese Vielfalt existiert vor allem auf dem Papier. Wer statt Reichweiten die tatsächliche Nutzungszeit betrachtet, entdeckt ein Netz, das gesellschaftlich auf erstaunlich wenige Angebote zusammengeschrumpft ist.
Ein Beispiel zeigt, wie groß der Unterschied ist: Spiegel Online erreicht mehr als die Hälfte der deutschen Bevölkerung. Das klingt nach enormer Bedeutung. Tatsächlich verbringen die Nutzer dort im Durchschnitt jedoch nur 14 Minuten – nicht am Tag, sondern im Monat.
Das sind rund 30 Sekunden täglich. Reichweite und tatsächliche Aufmerksamkeit sind offenbar zwei völlig verschiedene Größen.
Genau an diesem Punkt setzt der Kölner Medienwissenschaftler Martin Andree an. Für sein neu erschienenes Buch Vermessung der digitalen Welt [1] hat er nicht Reichweiten ausgewertet, sondern die aggregierte Nutzungsdauer von 8.000 repräsentativ ausgewählten Personen gemessen.
Seine sogenannte Realnutzungsmessung zeichnet ein deutlich anderes Bild des Internets als die üblichen Reichweitenstudien. Die Ergebnisse stellte er unter anderem im Deutschlandfunk Kultur [2] vor. Aufgefallen ist es auch der Wirtschaftsredaktion der FAZ [3].
In Deutschland sind laut Recherchen des Medienwissenschaftlers 17,7 Millionen Domains mit der Endung ".de" registriert. Doch auf lediglich 500 Angebote entfallen 86 Prozent der gesamten Aufmerksamkeit. Rund 99,6 Prozent aller registrierten Domains erhalten praktisch keinen Traffic.
Die technische Vielfalt des Netzes ist also real – aber gesellschaftlich genutzt wird sie kaum.
Andree erklärt diesen Widerspruch damit, dass die schiere Zahl der Angebote Vielfalt suggeriere, obwohl sich die tatsächliche Nutzung auf wenige Akteure konzentriere. Das Internet besteht technisch aus Millionen Angeboten, gesellschaftlich jedoch aus einer Handvoll Plattformen.
Andree kritisiert vor allem die verbreitete Orientierung an Reichweiten. Die meisten Studien beruhen auf Befragungen. Menschen überschätzten ihr eigenes Medienverhalten jedoch regelmäßig. Deshalb könnten Reichweiten ein völlig falsches Bild von Medienmacht erzeugen.
Entscheidend sei vielmehr die Nutzungsdauer. Erst sie zeige, wo Aufmerksamkeit tatsächlich gebunden werde.
Das Ergebnis fällt drastisch aus: Zwar erreichen 44 Anbieter in Deutschland jeweils mehr als die Hälfte der Bevölkerung. Bei der aggregierten Nutzungsdauer bleibt jedoch nur etwa ein Dutzend Plattformen übrig. Danach bricht der digitale Traffic nahezu vollständig ab.
Allein die Konzerne Alphabet mit Google und YouTube sowie Meta mit Facebook, Instagram und WhatsApp vereinen rund 40 Prozent der gesamten digitalen Nutzung auf sich.
Um diese Konzentration zu beschreiben, verwendet Andree den Gini-Koeffizienten, der normalerweise Einkommens- oder Vermögensungleichheit misst.
Während Deutschland bei der Einkommensverteilung auf etwa 0,3 kommt und die USA auf 0,49, erreicht die digitale Aufmerksamkeit einen Wert von 0,987 – mathematisch nahezu den Maximalwert.
Bemerkenswert ist dabei weniger die absolute Zahl als ihre Stabilität. Bereits 2020 lag der Wert bei 0,988. Trotz Pandemie, wachsender Internetnutzung und neuer Plattformen hat sich an der Konzentration praktisch nichts geändert.
Andrees Studie enthält zahlreiche Einzelbefunde. Facebook wird stärker genutzt, als viele vermuten, X hat zwar Nutzer verloren, gleichzeitig aber die durchschnittliche Nutzungsdauer pro Nutzer deutlich gesteigert. Über rechte Alternativmedien wird intensiv diskutiert, ihre eigenen Websites spielen dagegen nur eine geringe Rolle. Aufmerksamkeit entsteht vor allem auf den großen Plattformen.
Diese Beispiele ändern jedoch nichts an der eigentlichen Erkenntnis: Das Internet erscheint wesentlich vielfältiger, als es in der Praxis ist.
Aus dieser Diagnose leitet Andree politische Konsequenzen ab. Plattformen wie YouTube oder Facebook seien längst Medienunternehmen, würden aber bis heute nicht nach denselben Regeln behandelt wie klassische Medien.
Noch interessanter ist allerdings ein Gedanke, den Leif Kramp und Stephan Weichert in einem Gastbeitrag der taz [4] entwickeln. Sie argumentieren, dass wir die Dominanz der Plattformen häufig als Regulierungsproblem verstehen, obwohl sie ebenso ein Koordinationsproblem ist.
Medienhäuser, Unternehmen, Behörden und Nutzer wissen um die Macht der Plattformen – bleiben aber dort, weil alle anderen ebenfalls dort sind. Das erinnert an das Gefangenendilemma der Spieltheorie: Jeder würde von einem gemeinsamen Kurswechsel profitieren, doch niemand möchte den ersten Schritt wagen.
Gerade darin liegt vielleicht die wichtigste Erkenntnis dieser Debatte. Die Macht der großen Plattformen beruht nicht allein auf ihren Algorithmen oder ihrer technischen Überlegenheit. Sie entsteht ebenso aus unserem Kommunikationsverhalten.
Andrees Vermessung beschreibt deshalb nicht nur ein technisches Phänomen. Sie zeigt, dass die digitale Öffentlichkeit heute auf erstaunlich wenigen Plattformen stattfindet – obwohl das Internet größer wirkt als je zuvor. Die eigentliche Vielfalt existiert noch immer. Sie findet nur kaum noch Aufmerksamkeit.
URL dieses Artikels:
https://www.heise.de/-11379153
Links in diesem Artikel:
Copyright © 2026 Heise Medien

 FreshRSS
